2026.11.21
遠端密碼管理:打造安全且可執行的遠距防護機制
- バーチャルオフィス
遠端密碼管理不是把密碼存進瀏覽器而已,而是讓公司能在帳號外洩、員工離職或筆電遺失時,迅速收回存取權並保住資料。當團隊分散在住家、共享空間與海外據點,任何一組重複使用的密碼,都可能成為攻擊者進入雲端文件、財務系統與客戶資料的入口。
遠端工作資安的核心是確認「誰在使用哪一台裝置、可存取哪些資料、何時應撤除權限」。尤其居家辦公網路安全常受家用路由器、共用設備與公共 Wi-Fi 影響,企業若未建立端點管理、強制多因素驗證與事件通報流程,遠距資料外洩往往會從一封釣魚信或一台遺失裝置開始。
本文將從密碼庫與權限治理、遠端裝置處置、遠端工作 VPN 與零信任遠端存取、遠端工作資安政策,以及備份與防詐演練切入,提供可直接採用的控制重點。文中也會說明如何在虛擬協作空間兼顧溝通效率與資料保護,而非以便利性犧牲安全。
遠端密碼管理要先解決帳號與權限失控
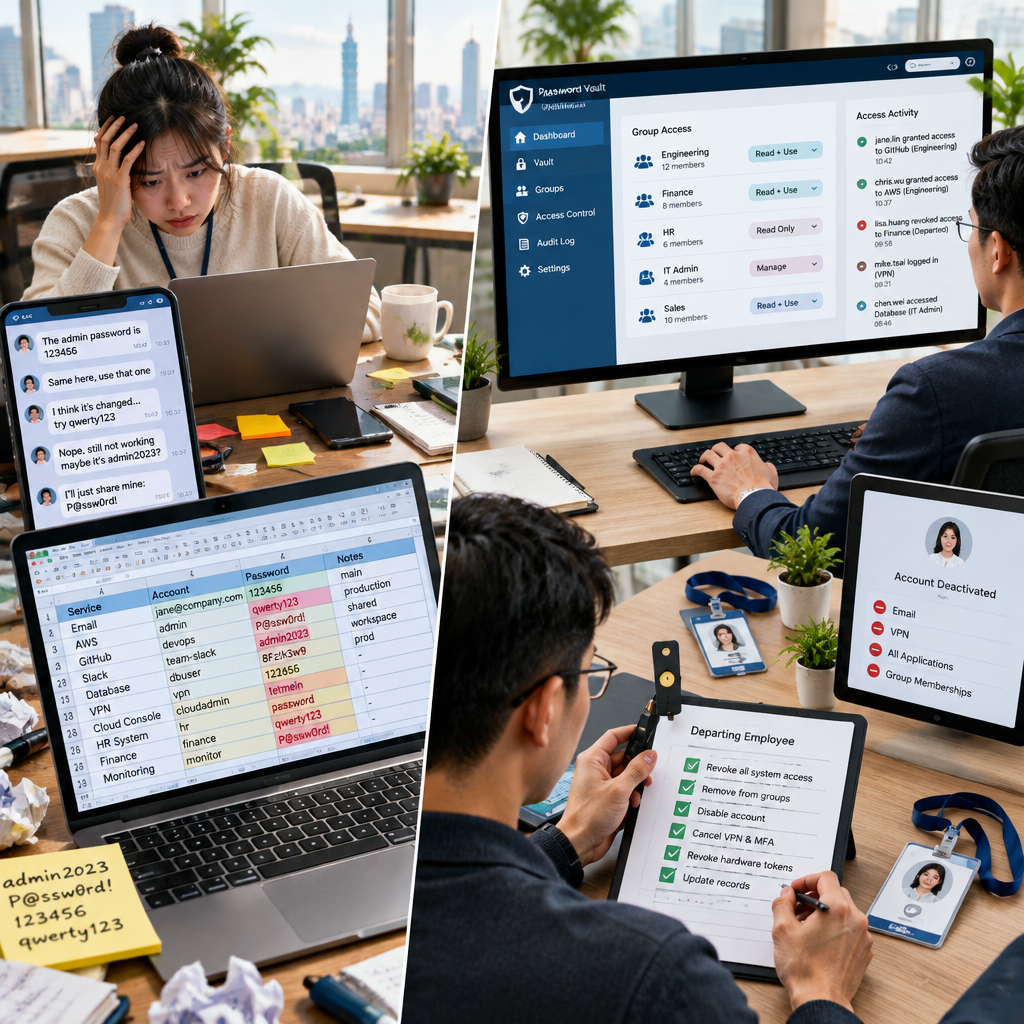
以企業密碼庫取代試算表與私訊傳密碼
直接答案是:企業應以具備加密、共享權限、活動紀錄與管理員控管的密碼庫,作為遠端密碼管理的唯一正式管道。密碼不能散落在聊天紀錄、共用試算表或個人瀏覽器中;這些做法無法得知誰看過密碼,也無法在專案結束後證明權限已收回。密碼庫可讓管理者以群組授權,不必揭露實際密碼內容。
密碼規則應採用至少 12 碼的獨特密碼,並搭配大寫字母+ 小寫字母+ 數字+ 特殊符號;更重要的是禁止跨服務重複使用。密碼管理器適合一般 SaaS 與團隊帳號,SSO 適合集中登入常用雲端服務,PAM 則適合伺服器與高權限帳號。三者互補,不能只因瀏覽器方便就把企業憑證交給個人裝置。
| 工具 | 主要用途 | 適用帳號 | 管理重點 |
|---|---|---|---|
| 企業密碼庫 | 加密保存與分享 | SaaS、團隊帳號 | 共享權限與稽核 |
| 瀏覽器儲存 | 個人快速登入 | 個人低風險帳號 | 不宜存企業共用憑證 |
| SSO | 集中身分驗證 | 常用雲端服務 | MFA 與生命週期 |
| PAM | 特權存取控管 | 伺服器、管理帳號 | 工作階段與密碼輪替 |
- 將共享帳密依部門、專案與系統分庫管理
- 啟用弱密碼、重複密碼與外洩憑證偵測
- 保留新增、查看、分享與撤權的稽核紀錄
- 為緊急管理帳號建立受管控的 break-glass 流程
以 MFA、撤權與密碼輪替降低帳號接管
直接答案是:密碼再長也不應成為唯一防線。所有可存取公司資料的帳號都應啟用 MFA,管理者與財務、雲端管理、原始碼平台帳號宜優先採硬體安全金鑰或無密碼登入。復原碼必須存放在受管控的密碼庫,不可寄到私人信箱;否則攻擊者只要騙到復原流程,就能繞過原本嚴謹的密碼設定。
遠距資安管理必須把人員異動納入流程。員工轉調、專案結束或離職時,HR、主管與 IT 應在同一張工單確認停用 SSO、移除群組、撤銷密碼庫共享、輪替共用密碼與回收 API 金鑰。這套流程比要求離職者「自行登出」可靠,也能降低帳號長期閒置造成的遠距資料外洩風險。
- MFA 覆蓋率納入每月資安儀表板
- 高權限帳號採較短輪替週期與雙人核准
- 服務帳號設定擁有者、用途與到期日
- 離職撤權後抽查日誌,確認無殘留登入
遠端工作資安須把遺失裝置視為可處理事件
先盤點裝置狀態,才能快速鎖定或抹除
直接答案是:公司必須先能辨識裝置,才有資格談遠端處置。透過 MDM 或端點管理平台,管理者應查看作業系統、IMEI、MEID、序號、製造商、管理模式、最近同步時間、政策狀態、核准狀態與待處理動作。例如行動裝置識別資料可能呈現為 353312073237119 或 869461022533073,但這類識別碼應僅限授權人員查閱。
對於過去 30 天內不曾同步處理資料的裝置,系統應標記為未使用或待查核,而不是任其保有存取權。若員工通報設備遺失,IT 應先保留事件證據、執行螢幕鎖定與重設密碼,再依資料敏感度清除公司帳戶、工作資料夾或遠端抹除整台設備;處置前也要確認是否有可用備份。
- 公司設備強制磁碟加密、自動鎖定與作業系統更新
- BYOD 僅管理工作設定檔與公司資料夾
- 限制使用者關閉管理員設定、變更網路與飛航模式
- 以同步失敗、越獄或政策不合規作為風險告警
居家辦公網路安全不能只靠員工自覺
直接答案是:居家辦公網路安全應要求使用 WPA2 或 WPA3、更新路由器韌體、變更預設管理密碼,並讓工作裝置與智慧家電分隔網段。員工不應在公共 Wi-Fi 直接登入後台或處理敏感文件;若工作需求無法避免,至少應先完成 MFA 驗證並使用受管控的加密連線,避免旁人側錄或惡意熱點竊取流量。
遠端工作資安也要處理物理環境。政策可明定不得讓家人使用公司筆電、不得在鏡頭可見處放置客戶文件、離開座位即鎖定螢幕,且避免智慧音箱收錄機密會議。這些小習慣看似不如防毒軟體顯眼,卻是遠端工作者最常面對的資料曝露面,應透過教育與抽查持續改善。
- 工作筆電不得與家庭帳號共用
- 敏感會議使用耳機並確認背景無紙本資料
- 公共場所避免使用公開螢幕分享與自動連線 Wi-Fi
- 遺失設備於規定時限內通報主管與 IT
零信任遠端存取比單靠遠端工作 VPN 更完整
依身分、裝置與風險動態授予最小權限
直接答案是:遠端工作 VPN 適合建立加密通道,但不應讓通過驗證的使用者自動看見整個內網。零信任遠端存取會在每次連線檢查身分、MFA、裝置健康狀態、位置與服務風險,再只授予完成工作所需的應用程式權限。這能降低單一帳密遭竊後橫向移動到檔案伺服器或管理主機的可能性。
實作上,可先將財務、原始碼、客戶資料與一般協作工具分級,再為每一類建立角色權限。遠端工作 VPN 可保留給特定舊系統;新服務則優先採應用程式層的零信任遠端存取。NIST 的遠距與 BYOD 安全指南可作為控制設計依據:https://csrc.nist.gov/pubs/sp/800/46/r2/final 。
- 連線前檢查磁碟加密、更新狀態與端點防護
- 依角色與資料分類授權,不以部門名稱一概放行
- 對異常國家、短時間大量下載啟動額外驗證
- 記錄登入、授權、檔案下載與管理操作日誌
協作平台也應納入身分與資料邊界管理
直接答案是:虛擬辦公室、視訊、會議記錄與畫面分享,都必須視為資料處理系統而非單純溝通工具。SWise 可透過鄰近化身發起對話、畫面分享、即時字幕翻譯與 AI 會議記錄,因此團隊應設定工作空間管理者、會議室可見範圍與文件分享規則,避免錄影、逐字稿或連結被不必要的人員取得。
協作效率與資安可以並行。SWise 平台平均消費記憶體150MB,有助於降低一般工作裝置負載;其年付 STANDARD 為 NT$3,000 /月、可支援20人同時上線;PREMIUM 為 NT$13,500 /月、可支援100人同時上線,且所有計畫提供免費14天試用。導入前仍應確認帳號生命週期、管理權限與離職後資料處理方式。
- 會議連結採等候室、密碼或受邀帳號限制
- 敏感專案建立獨立工作空間與最小成員名單
- 將會議記錄保存期限與下載權限寫入規範
- 定期檢查外部來賓、公開連結與閒置空間
遠端工作資安政策要把責任與證據寫清楚
用可稽核規則取代模糊的安全宣導
直接答案是:遠端工作資安政策必須明定適用人員、資料分類、設備基準、權限核准、例外申請、違規處理與事件通報責任。政策應由明確擁有者維護,並至少每年評估審查一次;可對照 ISO 27001:2022 的風險管理與持續改善觀念。每年執行內部稽核、每年至少召開1次管理審查會議,才能讓規範成為可驗證的管理制度。
風險並非抽象問題。資料指出,2020 年 97% 的公司面臨行動威脅;美國民眾遠距辦公比例57%、我國因應疫情遠距辦公的企業比例為41%。因此政策至少應要求密碼應至少 12 碼、MFA、受管控端點、加密連線與最小權限,並將員工接受資訊安全管理系統或資安認知課程訓練時數,每年不得小於 3 小時。
- 主管:核准角色權限與遠端例外申請
- IT:維護 MDM、更新、備份與帳號撤除紀錄
- 資安:監測異常登入、演練與事件分級
- HR:串接到職、轉調與離職的權限流程
用指標與演練驗證遠距資安管理是否有效
直接答案是:政策是否有效,要看證據與指標,而不是看文件頁數。企業可每月追蹤 MFA 覆蓋率、未修補端點數、閒置帳號數、釣魚演練點擊率、平均撤權時間、異常登入處理時間與備份還原成功率。資安執行委員會每季召開一次,可檢視未達標原因、負責人與改善期限,讓遠距資安管理形成閉環。
若公司採兩天固定在辦公室、三天為彈性遠端日,也應用一致的存取規範管理兩種情境。部分遠距協作流程可望節省 90% 時間、降低成本 82%,但前提是工具權限、流程紀錄與資料邊界同步設計。CISA 的遠距工作建議可作為訓練與檢核參考:https://www.cisa.gov/topics/cyber-threats-and-advisories/telework-security 。
- 每季進行帳號權限與外部來賓覆核
- 每年至少演練帳號接管、設備遺失與誤寄郵件
- 重大系統變更後重新檢查存取與日誌設定
- 保留政策版本、核准紀錄與員工知悉證明
遠端工作防詐與遠端資料備份是最後防線
建立可立即啟動的釣魚與帳號遭接管劇本
直接答案是:遠端工作防詐最有效的做法,是讓員工知道遇到可疑要求時應停止、查證、通報,而不是急著點擊或付款。常見手法包括假冒主管要求購買點數、偽造登入頁面、假借視訊會議更新竊取帳密,以及冒用供應商更改收款帳號。所有涉及付款、密碼重設與資料下載的要求,都應以第二通道驗證。
帳號疑似遭接管時,員工應立即中斷可疑工作階段並通報;IT 則重設憑證、撤銷 Token、檢查轉寄規則與異常下載、保全日誌,再判斷是否通知受影響客戶。不要只要求員工改密碼,因為攻擊者可能已建立持久化授權。OWASP 的釣魚與帳號安全實務可參考:https://owasp.org/www-project-cheat-sheets/ 。
- 不以聊天訊息直接交付密碼或 MFA 驗證碼
- 財務異動採雙人覆核與獨立回撥確認
- 釣魚演練後提供即時回饋與補強教材
- 將通報按鈕、緊急電話與處置流程放在協作首頁
可還原的備份能降低勒索與誤刪的衝擊
直接答案是:遠端資料備份必須驗證「能否還原」,不能只確認檔案已同步到雲端。雲端同步會把誤刪或勒索加密後的版本一併同步,因此重要資料應具備版本控管、獨立備份、存取隔離與定期還原測試。備份管理帳號也必須使用不同於日常帳號的強化 MFA,避免攻擊者一併刪除備份。
企業可依資料等級訂定保存週期與還原目標,並把客戶資料、原始碼、財務文件、會議記錄與端點設定納入清單。發生遠距資料外洩或勒索事件時,先隔離端點、保存證據、確認乾淨復原點,再依優先順序恢復服務。NIST Cybersecurity Framework 2.0 的 Recover 功能可協助規劃復原程序:https://www.nist.gov/cyberframework 。
- 至少每季抽測關鍵資料與端點的還原程序
- 備份資料採加密並限制刪除與保留設定權限
- 建立系統負責人、資料位置與復原優先序清單
- 將備份失敗與還原測試結果納入管理報表
總結
真正有效的遠端密碼管理,不是增加員工記憶負擔,而是將密碼庫、MFA、SSO、PAM、受管控裝置、零信任遠端存取與可還原備份串成一致流程。當權限能隨人員與裝置狀態調整,團隊才能在維持遠距協作效率的同時,降低帳號接管、設備遺失與資料外洩的損失。
重點整理
- 以企業密碼庫管理共享憑證,避免用私訊、試算表或個人瀏覽器傳遞密碼。
- 對所有重要帳號啟用 MFA,並在離職、轉調與專案結束時完成撤權與輪替。
- 用 MDM 管理端點狀態,預先演練螢幕鎖定、清除帳戶與遠端抹除。
- 將遠端工作 VPN 與零信任遠端存取依系統風險分工,落實最小權限。
- 以釣魚演練、備份還原測試與稽核指標,持續驗證政策成效。
建議先從一項可在本週完成的工作開始:盤點所有共享帳號,移入企業密碼庫並啟用 MFA。接著安排 IT、HR 與主管共同檢視遠端工作資安政策,把設備遺失、離職撤權、釣魚通報與遠端資料備份寫成可執行的流程;若團隊使用虛擬辦公空間,也應同步完成工作空間與會議資料的權限設定。
常見問題 FAQ
Q1. 遠端密碼管理是否只要使用密碼管理器就足夠?
不夠。密碼管理器是基礎,仍須搭配 MFA、SSO 或 PAM、裝置管理、權限覆核、離職撤權與異常登入監測,才能形成完整防護。
Q2. 筆電遺失時,應先遠端抹除還是先鎖定?
通常先鎖定、重設相關帳號並確認裝置最後連線與資料敏感度,再依公司事件流程決定清除工作帳戶或遠端抹除。若裝置存有高度敏感資料且無法找回,應加速抹除與通報。
Q3. 遠端工作 VPN 和零信任遠端存取可以同時使用嗎?
可以。VPN 可保護既有內網系統的加密連線;零信任遠端存取則適合依身分、裝置與風險,細緻控管對特定應用程式的最小權限。
Q4. 遠端資料備份為何不能只依賴雲端同步?
同步服務可能將誤刪、惡意加密或錯誤版本同步出去。關鍵資料還需要版本保留、隔離備份與定期還原測試,才能在事故發生後可靠復原。
Q5. 遠端工作資安政策多久要檢討一次?
建議至少每年評估審查一次;當導入新協作工具、發生資安事件、改變工作型態或新增跨境與外包人員時,也應立即檢討相關控制措施。