2026.11.15
遠端資料備份怎麼做:兼顧資安與復原的實務指南
- バーチャルオフィス
遠端資料備份的核心不是「把檔案放到雲端」而已,而是確保員工筆電、SaaS 文件與內部系統在誤刪、裝置遺失或勒索軟體事件後,仍能在可接受時間內還原。若同步資料夾遭惡意加密,錯誤也可能立刻同步到所有裝置;因此企業必須把版本保留、異地隔離與復原驗證一起設計。
遠端工作讓資料流動範圍擴大到住家網路、個人裝置、公共網路與跨國雲端服務,備份已經是遠端工作資安的一環,而非單純 IT 維運工作。管理者除了要盤點 NAS、檔案伺服器與雲端資料,還要釐清 Microsoft 365、Google Workspace、手機照片與專案附件的責任邊界,避免以為平台同步等同完整備份。
本文會從遠端備份架構、資料分級、居家辦公網路安全、零信任遠端存取及復原演練切入,並提供可執行的排程與治理做法。你將了解何時使用 NAS、私有雲或公有雲,如何設定不可變副本,以及如何讓遠距資安管理與日常協作流程真正接軌。
遠端資料備份先建立可還原的 3-2-1 架構
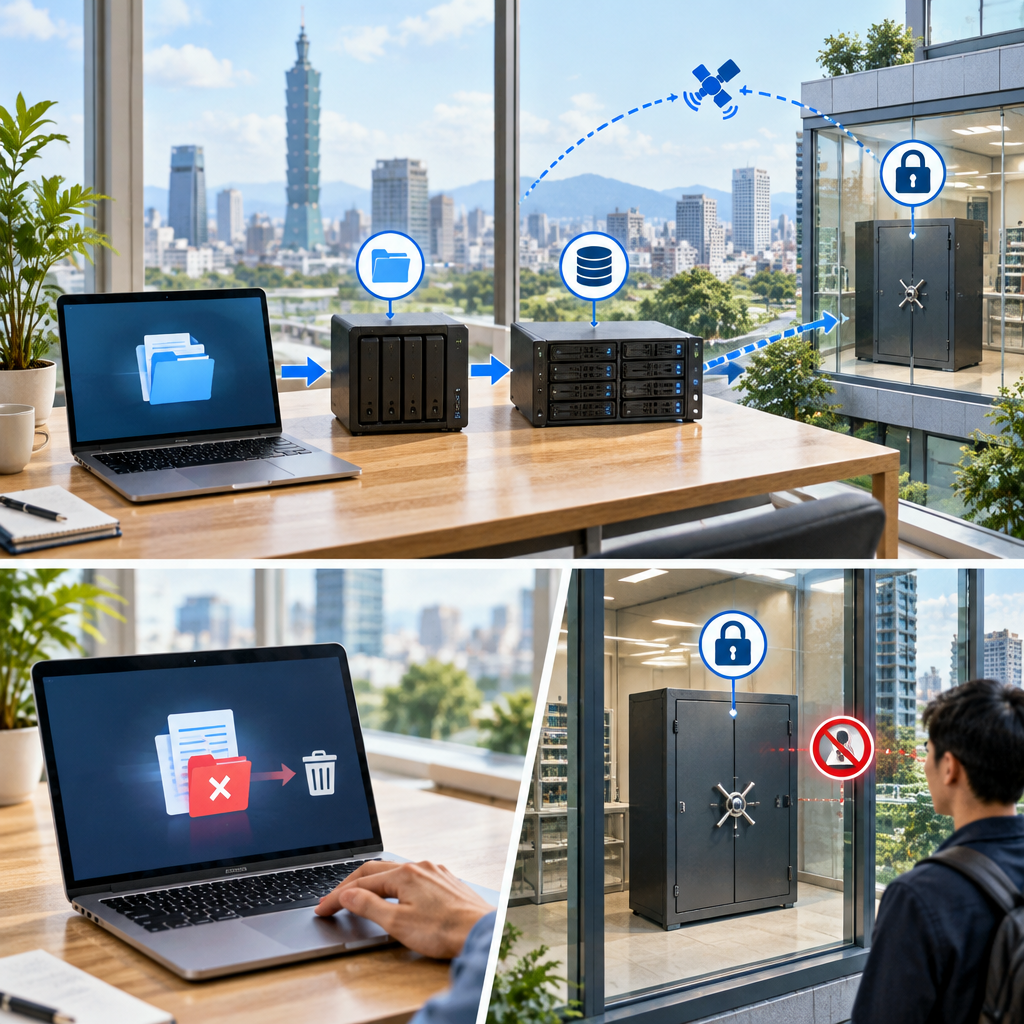
先區分同步、備份與異地副本
直接答案是:同步服務不能取代備份,企業至少應保留3 份資料、2 種媒體、1 份異地副本。生產資料可放在檔案伺服器或 SaaS,第一份備份放在 NAS 或備份儲存庫,第二份則放到不同帳號、不同區域或離線媒體;最重要的是讓異地副本無法被一般使用者帳號直接修改。這種分層能降低誤刪、同步錯誤與勒索軟體同時破壞所有版本的風險。
遠端資料備份的設計應先以資料價值決定頻率,而不是所有資料都做相同排程。財務、原始碼與客戶個資可採每日多次增量備份,專案檔案可每日備份,較少變動的歷史資料則採每週或每月保存。常見儲存容量範圍從幾 GB 到數 TB,但容量估算還必須加上版本、保留期限、壓縮率與大規模還原所需的出口流量。
- 把「同步資料夾」列為生產資料,不把它當成唯一備份。
- 將備份帳號與日常辦公帳號分離,避免單一帳密橫向破壞。
- 至少每季抽樣還原檔案、資料庫與整台端點,確認副本可用。
用 RPO、RTO 與版本保留定義復原承諾
直接答案是:RPO 決定可容許遺失多少資料,RTO 決定可容許停機多久,兩者必須寫入服務分級表。舉例而言,客服案件系統若 RPO 為 4 小時、RTO 為 8 小時,就需要至少每 4 小時備份並先測試 8 小時內可完成的還原程序;若只備份卻沒有復原時間目標,事故發生時往往才發現頻寬或權限不足。
版本保留可採分層規則:過去 24 小時內,每小時保留一個版本;過去 1 天至 1 個月內,每天保留一個版本;過去 1 個月以上,每週保留一個版本。這種做法兼顧近期誤刪的快速救援與長期稽核需求。設定後仍要進行完整性檢查,並測試編輯功能、檔名、權限與應用程式開啟結果是否如預期。
- 為每一類資料指定資料擁有者、RPO、RTO 與保存年限。
- 把還原所需帳號、金鑰與聯絡人放入獨立的應變文件。
- 在復原測試中記錄實際耗時,據此修正目標與容量規劃。
選對備份平台,才能兼顧頻寬、成本與可攜性
依據資料位置選擇 NAS、私有雲或公有雲
直接答案是:資料在辦公室檔案伺服器時,可用 NAS 或備份閘道器做本地快速還原,再複製到雲端;分散在遠端員工筆電與 SaaS 時,則更適合採雲端原生備份與端點代理程式。NAS 的優勢是本地還原快、成本可預測;公有雲的優勢是跨區備援與彈性擴充;私有雲則適合資料主權、既有硬體與嚴格權限控管需求。
選型時要檢查作業系統、虛擬機、資料庫與 SaaS 的支援範圍,也要確認供應商退出後能否匯出標準格式。以既有工具為例,Hyper Backup 僅支援於 DSM 6.0 及以上版本。舊版設備若沒有先盤點相容性,備份工作可能根本無法執行;跨網路連線也應只開放必要連接埠,rsync 常見為 873 及 22 (僅適用於 rsync 伺服器)。
| 項目 | NAS 異地複製 | 私有雲備份 | 公有雲備份 |
|---|---|---|---|
| 適用情境 | 辦公室檔案快速還原 | 敏感資料與既有機房 | 分散端點與 SaaS |
| 主要優勢 | 本地速度快 | 控制權高 | 擴充性佳 |
| 主要管理重點 | 硬體與異地同步 | 維運與容量 | 出口流量與權限 |
| 不可變副本 | 需確認支援 | 可自行規劃 | 依服務設定 |
- 小型團隊:優先選擇具版本管理、加密與異地複製的 NAS 加雲端副本。
- 分散團隊:優先納管筆電、SaaS 與身分帳號,避免只備份辦公室伺服器。
- 受管制資料:確認資料落地區域、金鑰管理、稽核紀錄與可攜性條款。
用重複資料刪除改善低頻寬備份
直接答案是:頻寬不足時,應優先採用來源端去重、增量備份與壓縮,而不是任由每台端點重傳相同檔案。重複資料刪除會比對區塊,只上傳未存在的資料;實務測試中,第1次備份就能將5GB的樣本檔案縮減到3.3GB,第5次備份時,單次備份的資料刪減比率就能達到接近20:1,累計的磁碟空間消耗量則為7.35:1。
不過,去重率會受檔案類型、加密方式與資料變動量影響,不能把單一數字當成採購保證。技術演進上,2008-08-15 發表的去重產品已強調區塊比對;例如 Avamar可自動以1~64KB的「窗口」對資料進行分段比對,而 PureDisk 6.5的每個內容路由器可允許最大8TB的容量。現代環境仍應以自家資料集做試跑,量測初始備份、每日增量與全量還原時間。
- 先以非機密的代表性資料測量壓縮率、去重率與還原速度。
- 將大檔案、加密檔與影音檔分開評估,避免高估去重效果。
- 設定頻寬節流與離峰排程,降低居家網路與視訊會議互相干擾。
遠端工作資安要從居家網路與身分控管開始
強化居家辦公網路安全與受管端點
直接答案是:居家辦公網路安全的最低標準是更新路由器韌體、停用預設管理帳號、使用 WPA2 以上加密,並將工作設備與智慧家電分隔在不同網路。員工不應把路由器管理介面 192.168.1.1 的預設密碼留在原狀,也不應把公司檔案放在未加密的個人 USB。公司則應透過 MDM 或端點管理確認磁碟加密、螢幕鎖定、更新與 EDR 狀態。
遠端工作資安不只取決於技術,也取決於人員能否辨識釣魚與異常連線。2023-12-27 的公開資安提醒再次凸顯釣魚郵件與偽造登入頁面的風險;因此密碼應至少 12 碼,並全面啟用 MFA。服務可用性即使標示 99.9% 以上,也無法彌補遭竊帳號帶來的資料風險,帳號保護與端點修補仍是備份可用性的前提。
- 禁止使用未受管理裝置下載含個資、原始碼或財務資料的完整副本。
- 以 MDM 驗證磁碟加密、作業系統更新、EDR 與螢幕鎖定。
- 每月進行短時數釣魚演練,將高風險情境納入教育內容。
以零信任遠端存取取代全面開放網路
直接答案是:零信任遠端存取應以「先驗證身分、裝置與情境,再授予最小權限」為原則,而不是登入遠端工作 VPN 後就能看見所有內網。VPN 適合需要存取多項內部資源的受管設備,但對單一 Web 應用程式、外包人員或短期專案,ZTNA 可降低橫向移動範圍。兩者都必須配合 MFA、裝置健康檢查、逾時登出及完整日誌。
導入時可先從高風險服務開始,例如財務系統、程式碼庫、備份管理介面與管理員帳號。部分遠端工作資安調查出現 42% 與 86% 等落差數字,提醒管理者不要只用「是否安裝 VPN」判斷成熟度;更應追蹤 MFA 覆蓋率、未修補端點比例、異常登入率與備份管理帳號的特權使用紀錄。
- 將備份主控台設定為僅限受管設備、MFA 與條件式存取。
- 備份管理員不得使用一般收信、瀏覽網頁或日常協作帳號。
- 針對外包與離職人員設定到期權限,並保留撤權稽核紀錄。
用遠距資安管理把政策、監控與復原串起來
讓遠端工作資安政策能被執行與稽核
直接答案是:有效的遠端工作資安政策必須明確寫出誰能使用哪些設備、資料可否下載、遺失裝置如何通報、離職何時撤權,以及違規例外由誰核准。政策不宜只停在 PDF;HR、IT、法務、部門主管與員工應各有責任。新進人員先完成設備註冊與 MFA,主管核准資料權限,IT 確認端點合規,離職當日再停用帳號、撤銷工作階段與交接資料。
遠距資安管理可用月度儀表板檢視端點合規率、備份成功率、MFA 覆蓋率、平均修補時間與演練改善率。公開揭露案例中,112年公司投入NT$140萬於優化縱深式防禦資訊安全架構,說明資安投入應連結到制度、技術與驗證,而不只是購買單一工具。若指標顯示 76%、71% 或 42% 等覆蓋缺口,管理階層應追查未納管資產與例外原因,而非以平均值掩蓋風險。
- 每季盤點帳號、端點、SaaS、API 金鑰與備份工作,確認沒有影子資產。
- 將例外申請設定到期日,期滿後自動複核或撤銷。
- 把政策違規、備份失敗與高風險登入納入同一個通報流程。
以勒索軟體演練驗證真正的復原能力
直接答案是:面對勒索軟體,第一步不是立刻覆寫資料,而是隔離端點、停用可疑帳號、保留證據、確認乾淨還原點,再依優先序復原身分服務、網路、核心系統與使用者資料。備份庫應採不可變保存、獨立管理帳號與加密金鑰,還原前再以端點防護工具掃描,避免把受感染資料重新帶回環境。
演練至少要模擬一台遠端筆電遭加密、一個 SaaS 帳號遭盜與一個 NAS 副本不可用。成熟度評估可使用 70%、30% 與 92% 這類量化門檻,分別檢視端點納管、演練完成與關鍵服務復原達標情形。市場規模也說明威脅持續增加:過去一年資安營收達100億美元,年增率超過 40%。企業更應以可驗證的還原成果,而非工具清單,衡量投資成效。
- 每半年至少完成一次跨部門桌上演練,每年至少一次技術還原演練。
- 記錄隔離、決策、還原與恢復營運的時間點,對照 RPO 與 RTO。
- 演練後建立改善清單,指派負責人與完成期限,於下次會議追蹤。
- 可參考 NIST:https://www.nist.gov/cyberframework;CISA:https://www.cisa.gov/stopransomware;OWASP:https://owasp.org/。
總結
遠端資料備份真正的價值,在於事故發生後能以可預期的時間與完整度恢復營運。從 3-2-1 副本、資料分級、去重與版本保留,到受管端點、MFA、零信任存取與勒索軟體演練,每一項控制都必須相互支援;只有「備份成功」而無法還原,並不算完成防護。
重點整理
- 以 RPO、RTO 與資料分級決定備份頻率、保存週期和復原順序。
- 同步不等於備份;異地、隔離且不可變的副本是防勒索軟體關鍵。
- 將端點納管、MFA、最小權限與備份管理帳號分離納入日常治理。
- 固定測試檔案、系統與 SaaS 還原,並以演練結果改善流程。
建議先從盤點關鍵資料與目前副本開始:找出沒有異地備份、沒有版本保留或無法實測還原的服務,再為每項服務訂出 RPO、RTO 與負責人。若團隊使用虛擬辦公空間協作,也應把會議記錄、共享畫面與專案連結的存取權限納入同一套備份及遠距資安管理流程。
常見問題 FAQ
Q1. 遠端資料備份與雲端同步有什麼差別?
雲端同步主要讓多裝置維持相同檔案狀態,誤刪或受感染的檔案也可能同步;備份則應保留獨立版本、保存週期與還原點,並能在原始環境失效時還原。
Q2. 遠端工作 VPN 是否足以保護公司資料?
不足夠。遠端工作 VPN 只提供加密通道,仍需要 MFA、端點管理、最小權限、EDR、備份管理帳號隔離與存取日誌,才能降低帳號遭盜與橫向移動風險。
Q3. 多久應該測試一次備份還原?
關鍵系統建議每季抽樣還原並至少每年進行一次完整技術演練;若系統經常變更、處理敏感資料或 RTO 很短,應提高測試頻率並保留測試紀錄。
Q4. SaaS 文件需要另外備份嗎?
需要先確認服務商的保留、回收筒、版本與責任邊界。平台可提供高可用性不代表能滿足企業誤刪復原、長期保存、離職交接與獨立異地副本需求。
Q5. 零信任遠端存取是否能取代所有 VPN?
不一定。零信任遠端存取適合針對特定應用程式授權並縮小暴露面;需要存取多種內部資源的受管裝置仍可能使用 VPN。重點是依身分、裝置狀態與服務敏感度採最小權限。