2026.11.10
遠距資料外洩怎麼防?企業從帳號到通報的實戰指南
- バーチャルオフィス
遠距資料外洩不是只有駭客入侵伺服器才會發生;一封誤寄的附件、一台未更新的私人筆電,或在公共 Wi-Fi 上重複使用密碼,都可能讓客戶名單、原始碼與會議內容離開企業控制範圍。遠距協作越依賴雲端與即時通訊,資料流向就越需要被看見、被限制,也要能在異常時立即追查。
遠端工作資安的難處,在於公司資料會穿越企業 SaaS、家用路由器、行動裝置、個人雲端硬碟與線上會議工具。資安防護若只靠一次性宣導或單一遠端工作 VPN,往往無法處理帳號遭盜、裝置失竊、權限過大與檔案外傳等複合風險。有效做法應同時涵蓋身分、端點、資料、網路與事件應變。
本文以外洩路徑為起點,說明居家辦公網路安全、零信任遠端存取、遠端工作防詐與線上會議安全的實作原則;接著提供遠端工作資安政策、遠距資安管理指標與通報流程。無論團隊採公司設備、BYOD 或虛擬辦公室,都能據此建立可稽核、可演練的防護制度。
遠距資料外洩的路徑與早期警訊
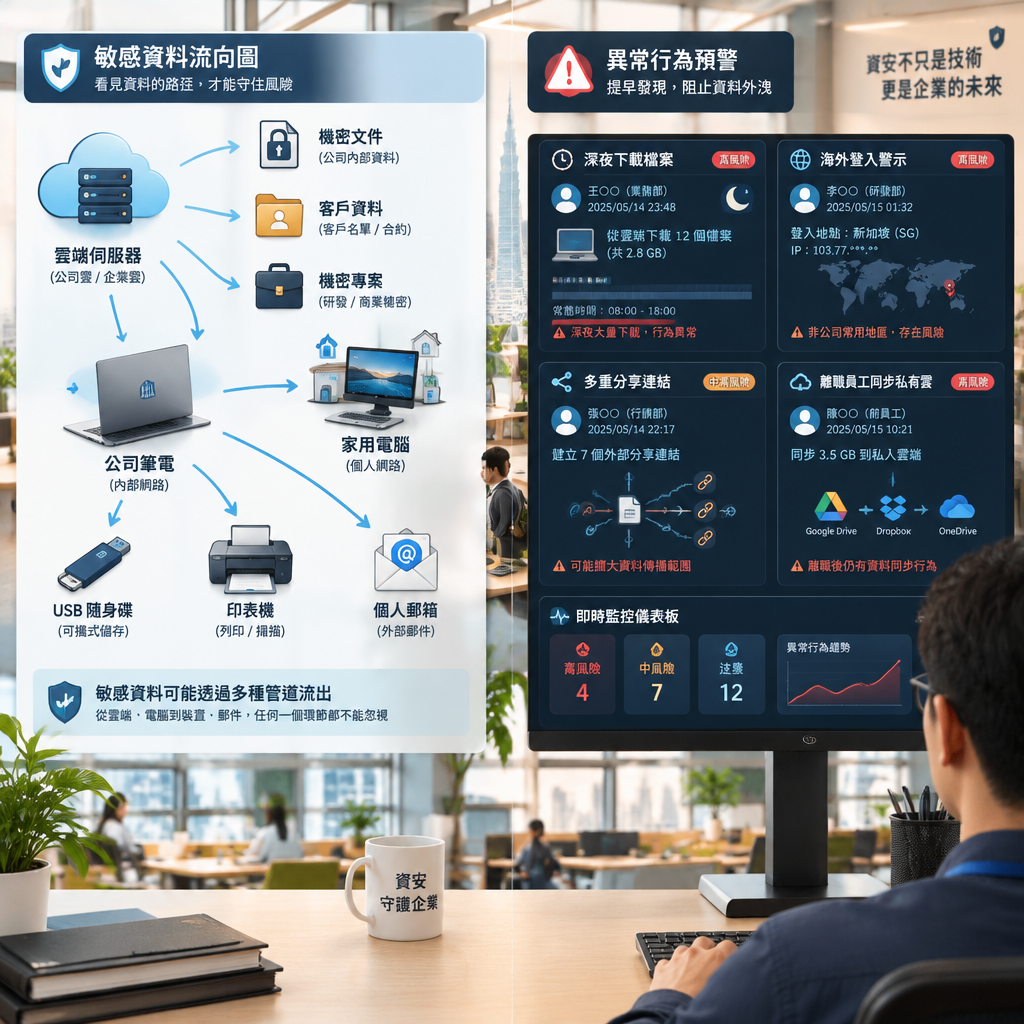
先盤點資料如何離開受控環境
遠距資料外洩最常見的起點,是企業不知道敏感資料實際流經哪些裝置與服務。應把資料從內部系統、雲端儲存、協作平台到家用電腦、USB、列印文件與個人信箱的路徑逐一標示,並區分個資、客戶資料、營業秘密及公開資訊。只要資料能被下載、複製、分享或截圖,就要明確指定擁有者、保存期限與核准的傳輸方式。
外洩前通常會有可觀察的異常,而不是毫無徵兆。例如員工在非工作時段大量下載、首次從陌生國家登入、短時間建立多個公開分享連結,或離職前將檔案轉往私人雲端。應把這些訊號送入 SIEM 或雲端稽核日誌,由主管、IT 與資安人員依風險分級處理;不要僅以「員工信任」取代記錄與覆核。
- 建立資料分類:公開、內部、機密、限制級。
- 記錄下載、外寄、公開連結與權限變更事件。
- 對離職、調職與外包人員啟動權限回收清單。
從真實威脅理解人與技術的交會點
商業機密外洩往往涉及取得權限後的長期蒐集,而非單次暴力破解。In 2020, professor Zhang Hao (張浩) was convicted in the U.S. on charges of stealing trade secrets on behalf of his firm and Tianjin University. 這類案件提醒企業:即使存取行為來自已知帳號,也必須以最小權限、行為分析與資料存取紀錄辨識是否逾越職務需求。
釣魚與惡意連結會放大遠端環境的信任落差。2020 年 1 月至 4 月,資安觀測曾記錄 48,000 個惡意[統一資源定位符 (URL)]、907,000 封垃圾郵件,以及 737 個與 COVID 相關的[惡意軟體]事件。員工在家難以即時向同事核實可疑訊息,因此通報按鈕、模擬演練與多因素驗證,必須一起納入遠端工作防詐流程。
- 將「大量下載」與「異常地理位置登入」列為高優先警示。
- 禁止以私人信箱或未核准雲端傳送限制級資料。
- 要求員工通報可疑連結,不以誤點擊作為究責起點。
遠端工作資安:守住帳號、設備與居家網路
居家辦公網路安全要從路由器與裝置做起
居家辦公網路安全的最低標準,是更新路由器、採用 WPA2 以上加密,並將工作設備與智慧家電分隔在不同網路。許多家用路由器可透過 192.168.1.1 進入管理介面;管理者應更改預設帳密、關閉不必要的遠端管理功能,並定期檢查韌體更新。工作帳號密碼長度至少為 12 個字元,且應交由密碼管理器產生與保存。
端點必須被管理,否則再安全的網路也擋不住資料落地。公司應優先配發受 MDM 或 UEM 管理的設備,啟用全磁碟加密、螢幕鎖定、EDR 與自動更新;BYOD 則應以工作容器隔離企業資料,保留遺失時選擇性清除的能力。若無法驗證作業系統版本、加密狀態與端點防護,該裝置不應取得機密資料。
- 為工作與 IoT 裝置建立不同 Wi-Fi 網段。
- 啟用自動鎖定、磁碟加密與遠端清除。
- 禁止共用公司筆電、瀏覽器帳號與驗證碼。
修補管理與防詐不能只靠員工小心
遠端工作資安需要可驗證的修補機制,因為漏洞利用常比使用者想像得快。報告:義大利遭漏洞利用入侵占比達 57%,遠高於全球 6.5%。IT 團隊應以資產清冊掌握公開服務與使用中的軟體版本,針對高風險弱點訂定修補 SLA,並以掃描結果確認更新是否真正完成,而非只寄發更新通知。
面對應用程式漏洞,版本邊界必須寫進維運清單。PHP 8.5.12 之前版本PHP 8.4.27 之前版本PHP 8.3.36 之前版本PHP 8.2.35 之前版本PHP 8.1 (含)之前版本,均應依供應商公告評估升級與相依性測試。遠端工作防詐也要讓員工習慣以第二通道核對付款、帳號重設與主管急件,避免被偽造訊息誘導交出憑證。
- 每月追蹤未修補端點與逾期原因。
- 以釣魚演練量測回報率,而非只看點擊率。
- 付款、改帳戶與重設 MFA 必須採雙重確認。
零信任遠端存取與遠端工作 VPN怎麼選
VPN 是加密通道,零信任遠端存取則持續驗證
遠端工作 VPN適合保護傳輸中的資料,但不應被誤認為登入後即可全面信任。傳統 VPN 常讓已連線裝置看見較大範圍的內部網路;若帳號或端點失陷,橫向移動風險便會上升。零信任遠端存取則以使用者身分、裝置健康度、位置、風險訊號與個別應用程式為條件,讓每次存取都重新被判斷。
選擇架構時,核心問題不是工具名稱,而是資料是否需要落在端點與使用者需要什麼資源。僅需存取 SaaS 的人員,可搭配條件式存取與 CASB;必須使用內部系統者,可採 ZTNA 限縮至單一應用程式;高敏感資料或外包情境,則可評估 VDI,將資料保留在資料中心或雲端環境。
| 項目 | 遠端工作 VPN | 零信任遠端存取 | VDI |
|---|---|---|---|
| 存取範圍 | 企業網路區段 | 指定應用程式 | 受控桌面環境 |
| 主要驗證 | 帳號與連線 | 身分、裝置、風險 | 身分與虛擬桌面 |
| 資料落地 | 可能落地 | 依應用程式設定 | 原則上不落地 |
| 適合情境 | 既有內網系統 | 多雲與混合辦公 | 高敏感資料作業 |
- 所有高風險登入都要求 MFA 與裝置合規檢查。
- 依職務授權應用程式,不授權整段內網。
- 對管理者帳號採獨立帳號、短時效權限與完整記錄。
把資料防護嵌入存取流程
單靠存取控制不足以阻止已登入者外傳資料,DLP、加密與權限治理必須接續發揮作用。對限制級檔案可設定禁止複製至 USB、禁止上傳未核准網域、禁止列印或要求浮水印;對外寄郵件則檢查身分證號、客戶清單與機密關鍵字。這些規則要先以監看模式校正,避免誤攔截正常作業而讓員工繞過正式流程。
遠距資安管理也要預先設計備份與復原,而非在勒索事件後才找資料。至少備份 3 份、使用 2 種不同媒體、其中 1 份備份要存放異地,並定期實作還原測試。備份帳號應與日常帳號隔離,避免攻擊者透過同一組管理權限刪除正式資料與備份,造成企業同時失去營運與鑑識證據。
- 限制級資料採加密、到期日與可撤銷分享權限。
- 先監看 DLP 告警,再依誤判情形調整規則。
- 每季測試關鍵系統與重要檔案的還原程序。
遠距資安管理與遠端工作資安政策落地
政策必須界定責任、例外與可量測的成果
遠端工作資安政策應明確回答誰能用什麼設備、存取哪些資料、違規如何處理及事件要向誰通報。管理者應至少每年檢視一次遠距工作政策,並在新工具、併購、重大外洩或工作模式改變後提前修訂。政策不能只禁止行為,也要提供核准替代方案,例如安全檔案分享、臨時外部協作與遺失設備通報管道。
遠距資安管理的成效要用指標檢驗,才能避免制度只停留在文件。建議每月追蹤 MFA 覆蓋率、未受管設備數、特權帳號數、逾期修補率、異常下載量、釣魚通報率與備份還原成功率。82% 的網路資安事件與人員或存取行為密切相關,代表主管應同時檢視授權流程與員工操作摩擦,而非只追加防毒軟體。
- 建立 IT、資安、人資、法務與部門主管的通報 RACI。
- 將 BYOD、外包、出差與離職列為獨立政策情境。
- 以儀表板追蹤控制覆蓋率、告警處理時間與例外數量。
協作與虛擬辦公室也要納入治理邊界
線上會議安全的關鍵是限制參與者、保護會議內容,並降低錄影與螢幕分享造成的二次外洩。會議應使用等候室、主辦人核准、網域限制與會議密碼;敏感會議關閉公開錄影連結,並限制外部參與者分享螢幕。若平台會自動產生逐字稿或 AI 會議記錄,必須先定義保存位置、閱讀權限、保留期限與刪除程序。
虛擬辦公平台能改善溝通,但仍需把權限與資料分類納入設定。例如 SWise 年付 STANDARD 為 NT$3,000 /月、可支援20人同時上線,PREMIUM 為 NT$13,500 /月、可支援100人同時上線,且所有計畫提供免費14天試用。團隊若使用其畫面分享、即時字幕翻譯或 AI 會議記錄,應先確認工作空間權限、敏感討論區域與紀錄存取者,讓便利不成為外洩缺口。
- 會議連結不得公開貼在社群或未驗證頁面。
- 錄影、逐字稿與會議記錄應設定擁有者及保存期限。
- 依部門、專案與外部協作者建立分隔的虛擬空間。
總結
遠距資料外洩的防護,不是要求員工永遠不犯錯,而是讓錯誤不會立刻變成重大事故。企業應先看清資料流向,再以受管端點、MFA、最小權限、零信任遠端存取、DLP 與可還原備份建立多層防線;同時透過清楚政策、日誌與演練,讓每位遠端成員知道異常發生時該如何處理。
重點整理
- 先做資料流盤點,才能辨識家用設備、個人雲端與會議工具的外洩缺口。
- 遠端工作 VPN應搭配 MFA、端點合規與最小權限;高風險情境可採零信任遠端存取。
- 政策要能執行與量測,並涵蓋 BYOD、外包、離職、會議錄影及事件通報。
- 發現異常時先保全證據、撤銷存取、限制外傳,再進行影響範圍與通報判定。
現在就選一個跨部門工作流程進行演練:請 IT 畫出資料從員工家中到企業系統的完整路徑,請主管確認每項存取是否必要,並請員工實際操作通報可疑郵件與遺失設備。從一條資料流、一次權限覆核開始,才能把遠端協作的便利轉化為可持續的安全能力。
常見問題 FAQ
Q1. 發生遠距資料外洩時,第一時間應該做什麼?
先停止外傳來源並保全證據:撤銷分享連結、停用疑似遭盜帳號的工作階段、隔離可疑裝置,保留郵件標頭、登入日誌與檔案存取紀錄。接著由 IT、資安、法務與資料擁有者確認外洩資料類型、對象與範圍,再依內部程序評估通知、通報與復原措施。
Q2. 遠端工作 VPN是否足以保護公司資料?
不足。VPN 可加密連線,但無法單獨處理帳號遭盜、未受管端點、過大權限與合法使用者外傳檔案等問題。應搭配 MFA、裝置合規檢查、最小權限、DLP、端點防護與日誌監控;對高敏感系統,建議以零信任遠端存取將授權縮小至特定應用程式。
Q3. BYOD 可以用於遠端工作嗎?
可以,但須先訂定可接受使用政策。企業至少應要求工作資料使用受管理的容器或帳號、啟用螢幕鎖定與加密、禁止將機密檔案同步到私人雲端,並取得員工對選擇性清除企業資料的同意。若工作涉及高敏感個資、原始碼或財務資料,應優先採公司配發設備或 VDI。
Q4. 線上會議安全有哪些必要設定?
至少啟用等候室、主辦人核准與密碼,並限制誰能分享螢幕、下載錄影及存取逐字稿。涉及客戶資料、財務或人事議題時,應使用受控會議室、避免公開連結,並在會後依保存期限刪除錄影與 AI 會議記錄。會議工具的帳號權限與外部來賓設定,也應納入定期稽核。
Q5. 參考來源有哪些?
可參考 NIST《SP 800-46 Rev. 2 Guide to Enterprise Telework, Remote Access, and Bring Your Own Device (BYOD) Security》https://csrc.nist.gov/pubs/sp/800/46/r2/final;CISA Telework Guidance https://www.cisa.gov/topics/cyber-threats-and-advisories/telework-guidance;台灣電腦網路危機處理暨協調中心 TWCERT/CC https://www.twcert.org.tw/;以及 SWise 官方功能與方案頁面 https://swise.space/ 。