2026.10.16
遠端工作資安政策:打造安全又高效的協作制度
- バーチャルオフィス
遠端工作資安政策不該只是「請勿點擊可疑連結」的公告,而是讓員工在家中、共享空間或出差途中,仍能安全存取系統、交換資料與完成協作的營運規則。若沒有清楚邊界,方便登入的帳號、個人電腦與外部分享連結,都可能成為攻擊者進入企業的入口。
遠端工作資安的風險同時來自技術與行為:釣魚郵件竊取憑證、家用路由器設定不當、未更新的端點、會議連結外流,以及離職帳號未撤權。研究資料顯示,2020 年 97% 的公司面臨行動威脅。因此,企業必須把設備、身分、資料與人員責任整合成可執行的遠距資安管理制度。
本文將以政策範本思維,說明如何盤點風險、設計零信任遠端存取、管理雲端檔案協作與線上會議安全,並建立兼顧隱私的遠端工作監控機制。你也會看到適合不同團隊規模的工具評估原則,以及可供主管追蹤的資安成效指標。
遠端工作資安政策應先界定範圍與責任
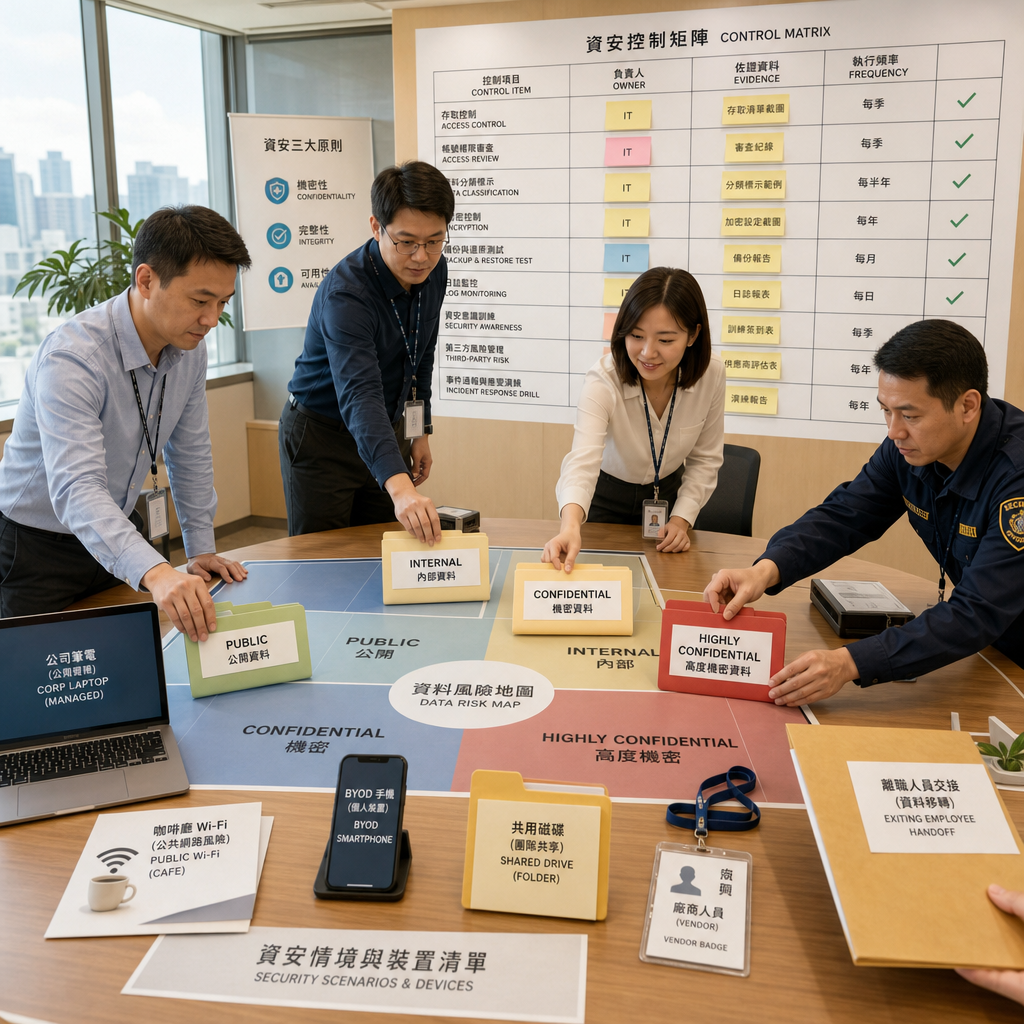
先以風險地圖取代籠統的安全口號
有效的遠端工作資安政策必須先列出保護對象與適用情境。建議將公司資料分為公開、內部、機密與高度機密四類,並對應可使用的裝置、儲存位置與分享方式。政策應涵蓋正職、約聘、供應商與離職交接,避免外部人員透過共用帳號接觸資料;同時標示公共 Wi-Fi、BYOD、高敏感資料下載等情境必須升級的控制措施。
治理責任要明確分配,才能讓遠距資安管理持續運作。IT 負責裝置修補、帳號生命週期與日誌;資安人員設定風險門檻與事件流程;HR 負責到職告知與離職通報;部門主管則核准權限與例外。美國民眾遠距辦公比例57%、我國因應疫情遠距辦公的企業比例為41%,都提醒管理者:遠端已是常態流程,而非臨時例外。
- 政策應載明適用人員、資料分類與違規處置。
- 例外申請應設定期限、風險說明與主管核准紀錄。
- 離職或轉調時,應同步撤銷帳號、工作階段與外部分享權限。
以可稽核的控制矩陣落實政策
政策文件應轉換成「控制項、負責人、證據與頻率」的矩陣。例如,MFA 的證據是身分平台報表,端點修補的證據是裝置管理後台,外部分享的證據是協作平台稽核日誌。每一項控制都要有未達標時的處置期限,否則制度容易停留在簽署同意書,無法在事件後證明企業已善盡管理責任。
建議至少每年檢視一次遠距工作政策,並在組織或威脅重大變動時加做檢討。NIST 的《Guide to Enterprise Telework, Remote Access, and Bring Your Own Device (BYOD) Security (NIST 800-46r2)》可作為基準參考,其發布日期:2022-06-08、更新日期:2022-06-30。檢視時應將釣魚演練、裝置合規率與例外申請數納入管理報告。
- 將控制要求連結到可保存的系統證據。
- 設定未修補端點、未啟用 MFA 與異常登入的改善期限。
- 以實際演練驗證聯絡名單、撤權程序與備份可用性。
遠端工作資安的核心是身分、裝置與連線
遠端工作 VPN與零信任遠端存取要依風險選擇
遠端工作 VPN適合保護傳輸通道,但不應被視為唯一防線。VPN 能加密裝置與企業網路之間的連線,適合仍需進入內網系統的情境;然而,一旦帳密外洩或端點遭感染,過度寬鬆的網段存取可能擴大損害。員工在咖啡廳或旅館工作時,應禁止使用未知 Wi-Fi 直接登入敏感系統,並要求啟動受管理的安全連線。
零信任遠端存取則以每次請求都驗證為原則,更適合雲端與混合辦公。系統應評估使用者身分、裝置修補狀態、所在地、登入風險與資料敏感度,再決定是否允許存取。對高風險登入可要求重新驗證、限制下載或僅提供瀏覽器工作階段,藉此落實最小權限,而不是讓登入一次就取得完整內網通行權。
| 項目 | 遠端工作 VPN | 零信任遠端存取 |
|---|---|---|
| 授權範圍 | 網路或網段 | 特定應用程式 |
| 驗證依據 | 帳號與連線 | 身分、裝置、風險 |
| 適用情境 | 既有內網系統 | 雲端與混合辦公 |
| 主要風險 | 權限過度延伸 | 規則設計複雜 |
- VPN:適合既有內網與特定系統,須搭配網段分隔。
- ZTNA:以應用程式為單位授權,降低橫向移動風險。
- 所有遠端連線都應啟用至少兩項驗證程序。
端點管理要兼顧BYOD便利與資料邊界
公司應優先讓高敏感工作使用受管理設備,並以 MDM 或 UEM 驗證端點狀態。最低要求包括作業系統自動更新、全機加密、螢幕鎖定、EDR、防毒與遺失後遠端清除。若員工使用個人電腦,政策應限制本機下載機密資料,並以容器化或瀏覽器隔離方式區分公司與私人內容,避免把整台私人裝置納入過度監控。
密碼與憑證保護是遠端工作資安最先要落地的控制。密碼應至少 12 碼,禁止重複使用並鼓勵採用企業密碼管理工具;更重要的是,所有核心 SaaS、郵件與管理帳號皆須啟用 MFA。2020-03-04 所發布的遠端工作安全提醒所強調的觀念至今仍適用:技術控制必須與員工辨識社交工程的能力同步建立。
- BYOD 應採選擇性清除,只移除公司容器中的資料。
- 禁止共用帳號與未經核准的遠端桌面軟體。
- 遺失設備應立即通報,並撤銷工作階段與登入權杖。
雲端協作、會議與遠端桌面都要設定資料邊界
雲端檔案協作與線上會議安全應預設為最小分享
雲端檔案協作的預設權限應是指定人員、到期日與禁止任意轉傳。管理者要定期盤點匿名連結、外部協作者、OAuth 應用程式授權與大量下載行為,並針對機密資料啟用浮水印、下載限制或 DLP。協作空間的便利性不應取代資料分類;同一份報價、客戶名單或原始碼,必須依敏感度決定是否允許離線副本。
線上會議安全的關鍵是控制參與者、錄影與會後資料流向。會議應啟用等候室、主持人核准、唯一連結與螢幕分享限制;錄影檔、逐字稿及 AI 摘要也屬於公司資料,必須規定保存位置與刪除期限。若會議涉及人事、財務或客戶機密,應禁止使用公開連結及未經核准的自動轉錄外掛。
- 外部分享連結應設定到期日並定期複查。
- 會議錄影與逐字稿應納入資料保存政策。
- 禁止在公開聊天區貼出密碼、憑證或客戶個資。
遠端桌面軟體與遠距辦公雲端電話需分級授權
遠端桌面軟體只能在核准用途與受控裝置上使用。它常用於維運或客服,但若未限制來源 IP、未啟用 MFA、未保留連線日誌,攻擊者就可能藉由遠端控制取得檔案與內網權限。建議將管理者遠端連線置於獨立帳號、跳板主機與錄影稽核機制下,並禁止員工為求方便自行安裝消費型遠端控制工具。
遠距辦公雲端電話同樣應納入帳號、錄音與客服資料管理。企業應限制通話錄音的下載權限、定義錄音保存期限,並要求客服人員在通話中完成身分驗證後才處理帳務或個資。若整合 CRM、會議及訊息平台,還要審核 API 權限,避免一個外掛取得過多客戶資料或長期保有失效權杖。
- 遠端控制連線應保存操作者、時間、目標主機與操作紀錄。
- 雲端電話錄音應依資料類型設定存取權限。
- 第三方整合應定期檢查 API 與 OAuth 授權範圍。
遠距辦公監控要以風險證據取代全面盯梢
遠端工作監控應聚焦異常行為與合規指標
遠端工作監控的目的應是保護帳號、資料與營運連續性,而非逐秒追蹤員工。較合理的做法是集中檢視異常登入、無法修補的端點、大量下載、外部分享、可疑郵件點擊與權限變更。這些事件可由 SIEM、EDR 或雲端平台日誌關聯分析,讓資安團隊優先處理真正有風險的訊號,也降低主管憑感覺管理的情況。
員工監控軟體若涉及螢幕截圖、鍵盤紀錄或位置資訊,必須先處理必要性與告知義務。政策應清楚寫明蒐集目的、資料範圍、保存期限、可存取者與申訴窗口,並避免收集私人通訊或下班後資訊。可用工作成果、專案交付與系統安全事件作為主要依據,將隱私侵害降到最低,才能維持制度信任。
- 優先監測高風險登入、未合規端點與敏感資料外傳。
- 監控資料須設定保存期限與授權閱覽角色。
- 禁止以隱蔽方式蒐集與工作無關的私人資訊。
以演練和指標驗證政策是否真正有效
資安政策的成效應以可量化指標追蹤,而不是只計算完成訓練的人數。建議每月彙整 MFA 覆蓋率、端點修補合規率、釣魚演練失敗率、異常登入處理時間、外部分享例外數與備份復原成功率。當某個部門例外數持續增加時,應回頭檢查流程是否不符合工作需求,而非只要求員工遵守難以操作的規範。
事件應變演練至少要包含憑證外洩、遺失設備、誤分享與勒索軟體四種劇本。一旦發現可疑登入,團隊應立即撤銷工作階段、重設憑證、隔離端點、保全日誌並通知資料負責人。對管理者而言,目標不是保證零事件,而是縮短偵測與復原時間,並在演練後修正權限、流程與教育內容。
- 建立每月儀表板,追蹤趨勢而非只看單次數字。
- 安排跨部門桌上演練,測試通報與決策流程。
- 事件後保留改善紀錄,作為下一次政策檢視依據。
用安全設計導入虛擬辦公與協作平台
協作平台導入前要先完成權限與資料評估
虛擬辦公平台可改善遠距溝通,但導入前仍須納入遠端工作資安政策。評估項目包括 SSO 與 MFA 支援、角色權限、會議區域隔離、聊天與會議記錄保存、外部訪客控管及稽核日誌。以 SWise 為例,平台可支援即時字幕翻譯、AI 會議記錄與工作狀態可視化;若啟用這類功能,企業應先界定語音、逐字稿與出缺勤資料的保存規則。
工具採購不應只比較功能數量,還要確認資料生命週期與退出機制。管理者應問清楚資料存放位置、帳號刪除後的保留方式、匯出能力與供應商支援流程。SWise 平台平均消費記憶體150MB,適合希望降低裝置負擔的團隊;但使用者仍應採公司帳號登入、避免在公開空間展示敏感畫面,並依角色限制管理功能。
- 先確認帳號生命週期、訪客權限與日誌可用性。
- 將 AI 摘要、翻譯與錄音視為需管理的資料資產。
- 建立供應商事件通報與資料匯出流程。
依團隊規模安排試用、權限與溝通流程
導入協作平台時,應先以小範圍試用驗證安全設定與工作流程。SWise 年付 STANDARD 為 NT$3,000 /月、可支援20人同時上線;PREMIUM 為 NT$13,500 /月、可支援100人同時上線,且所有計畫提供免費14天試用。試用期間不應直接放入正式機密專案,而要測試 SSO、角色設計、外部訪客、會議區域與日誌匯出是否符合內部控制要求。
安全與效率可以並存,前提是把規則嵌入日常操作。例如,透過預先建立的私密會議區進行敏感討論、以狀態功能減少不必要的訊息打斷,並由主管定期覆核成員權限。部分遠距協作流程可望節省 90% 時間、降低成本 82%,但前提是組織不能以便利為理由跳過身分驗證、資料分類與稽核紀錄。
- 免費試用期間應驗證權限、日誌與資料保存設定。
- 不同部門應使用不同工作空間與管理角色。
- 將安全設定納入新人成員與主管交接清單。
總結
遠端工作資安政策的重點,是讓安全控制貼近真實工作情境。企業應從風險分類與責任分工開始,再逐步建立 MFA、受管理端點、零信任存取、資料分類、協作平台設定與事件應變機制。當制度能以日誌、指標與演練驗證,遠端協作就不必在效率與資安之間二選一。
重點整理
- 先定義資料、裝置、人員與工作地點的風險分級,再設定控制措施。
- 以 MFA、端點管理與零信任遠端存取保護帳號與系統入口。
- 對雲端檔案協作、線上會議與遠端桌面軟體設定最小權限與保存規則。
- 以風險事件為核心進行遠距辦公監控,避免不必要的隱私侵害。
- 每年檢視政策並透過演練、修補率與異常處理時間持續改善。
建議先用現有工具完成一份遠端風險盤點:哪些帳號尚未啟用 MFA、哪些端點無法確認修補狀態、哪些檔案可被外部匿名存取。將結果交由 IT、資安、HR 與部門主管共同確認,再以高風險項目優先修正,便能把政策逐步轉化為團隊每天做得到的安全習慣。
常見問題 FAQ
Q1. 遠端工作資安政策最少要包含哪些內容?
至少應包含適用對象、可使用裝置、資料分類、MFA、遠端連線、BYOD、雲端分享、會議錄影、事件通報、違規處置與離職撤權流程。重點是每項要求都要有負責人與可驗證的執行證據。
Q2. 遠端工作一定要使用 VPN 嗎?
不一定。仍需進入內網的系統可使用 VPN,但雲端服務與混合辦公環境通常更適合採用零信任遠端存取,以使用者、裝置與風險條件決定是否開放特定應用程式。
Q3. 企業可以使用員工監控軟體嗎?
可以,但應遵循必要性、透明告知與最小蒐集原則。比起長期截圖或鍵盤紀錄,更建議監測異常登入、端點合規、資料外傳與權限變更等明確資安事件。
Q4. 遠端協作平台的會議記錄與錄影需要管理嗎?
需要。錄影、逐字稿與 AI 摘要都可能包含個資、商業機密或客戶資訊,應規定存放位置、可存取角色、保存期限與刪除方式,並禁止未經核准的外部分享。
Q5. 可參考哪些可信的遠端資安資料?
可參考 NIST SP 800-46r2:https://csrc.nist.gov/pubs/sp/800/46/r2/final;NIST Cybersecurity Framework:https://www.nist.gov/cyberframework;CISA Telework Security 資源:https://www.cisa.gov/topics/cyber-threats-and-advisories/telework-security;以及 OWASP:https://owasp.org/。